备份与恢复
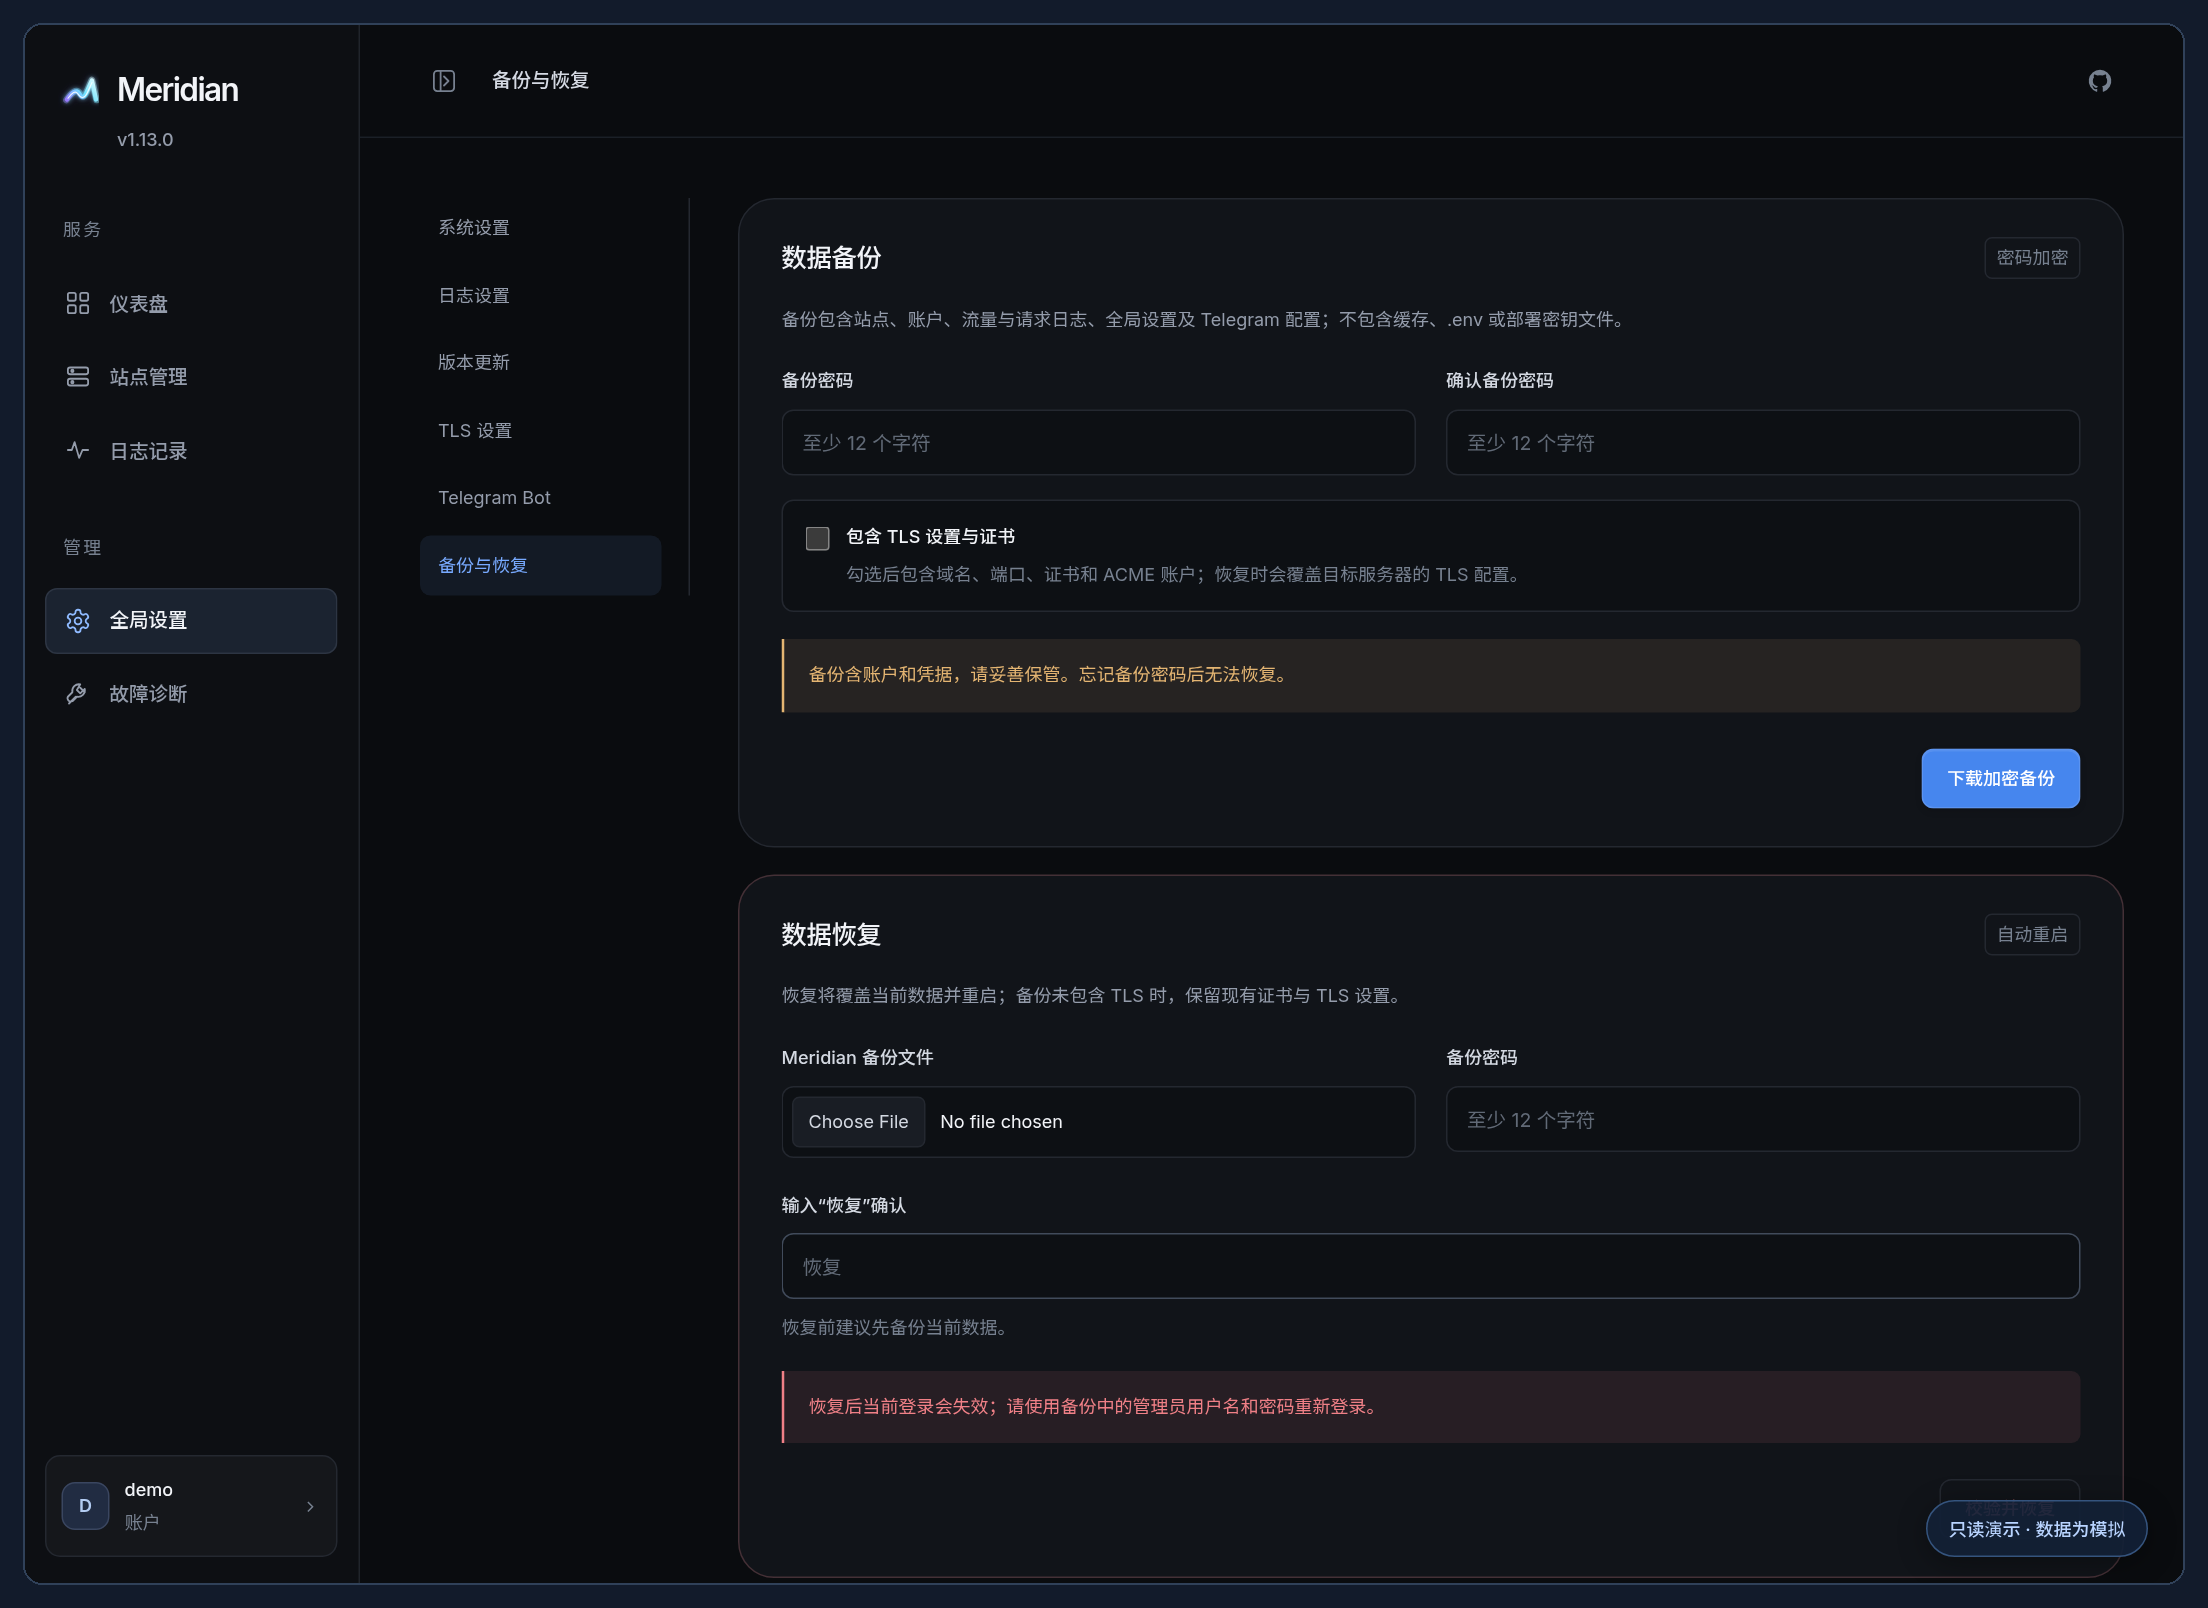
使用“全局设置 → 备份与恢复”导出密码保护的 .mrbak 文件。它用于数据恢复或迁移,不代替部署环境备份。
备份包含什么
| 内容 | 默认备份 |
|---|---|
| 站点、账户、流量、请求日志与全局设置 | 包含。 |
| Telegram 配置与已保存凭据 | 包含。 |
| TLS 配置、证书、私钥与 ACME 账户 | 仅勾选“包含 TLS 设置与证书”时包含。 |
| 图片与静态资源缓存 | 不包含,可按请求重建。 |
.env、systemd、Nginx、Compose 与 DNS 配置 |
不包含,单独保存。 |
加密包内部包含迁移已加密凭据所需的密钥材料,使恢复时能够重新加密到目标部署的密钥。它仍不包含完整部署环境,也不能替代保存原 .env 和长期密钥。
备份含账户与凭据,勾选 TLS 后还包含私钥。应保管好文件和密码,不上传到公开仓库、Issue 或共享下载目录。
创建备份
- 设置备份密码并再次确认。界面要求至少 12 个字符;后端上限为 128 个 UTF-8 字节,建议使用足够长的随机密码。
- 决定是否包含 TLS。
- 点击“下载加密备份”,保管
.mrbak文件。 - 单独保存环境配置、部署密钥和反向代理配置。
忘记密码后无法恢复,Meridian 没有重置备份密码的后门。管理员登录密码和备份密码是两个不同的用途。
恢复流程
- 先为目标服务器创建当前数据备份。
- 选择
.mrbak文件,填写原备份密码。 - 输入“恢复”作为确认,提交校验与恢复。
- 等待服务重启。
- 使用备份中的管理员用户名与密码重新登录。
- 核对站点入口、播放、Telegram、TLS 和流量口径。
恢复覆盖当前数据,当前会话失效。不要期待恢复后仍使用目标服务器原管理员账户。
恢复上传上限为 256 MiB,解压后的总大小上限为 512 MiB。网关的请求体上限也要容纳文件与上传封装,否则会先得到 413。
TLS 如何恢复
| 备份方式 | 目标服务器行为 |
|---|---|
| 未包含 TLS | 保留目标的 TLS 设置与证书。 |
| 包含 TLS | 用备份中的 TLS 配置和证书替换目标配置。 |
| 原证书来自服务器路径 | 以上传副本恢复,不引用原服务器的文件路径。 |
跨服务器或更换域名时,通常先不包含 TLS,恢复站点数据后再在目标环境配置证书。包含 TLS 的备份可能恢复原域名和监听端口,需要同步检查 DNS、防火墙和网关。
迁移建议
- 在旧服务器导出加密备份,并安全保存部署配置。
- 在目标服务器安装兼容的正式版本,配置目标环境的独立持久密钥。
- 通过加密恢复流程迁移凭据;它会使用目标部署密钥重新加密。
- 检查域名入口和路径、独立端口映射、回源网络与 Telegram 接收程序。
- 确认目标正常后再切换 DNS 和停用旧服务。
同一 Telegram Token 不应同时由新旧服务器接收。迁移时避免两边长轮询互相冲突。
手工数据库备份
优先使用面板备份或 SQLite 的一致性备份工具。数据库启用 WAL 时,不要只复制正在运行的 .db 文件而忽略未合并的内容。
必须直接复制文件时,先停止服务,并一起保存数据库、相关数据文件及长期密钥。直接拷贝原数据库不能自动完成加密凭据的跨密钥迁移。
恢复失败
| 错误 | 处理 |
|---|---|
| 密码错误或文件被篡改 | 核对原密码与完整文件,不反复修改文件尝试解密。 |
| 格式或版本不支持 | 使用来源版本兼容的正式版本恢复。 |
413 |
调整外层网关请求体限制,检查文件是否超出应用上限。 |
| 数据目录不可写 | 修正服务账户的数据目录权限。 |
| 重启后无法登录 | 使用备份账户,检查恢复后的域名、端口与运行日志。 |
大版本或数据库结构变化后的回滚,应恢复对应版本的数据库与环境备份;只更换旧程序不等于安全回滚。